Wyciek z Fakturownia.pl. Obowiązki i kary mogą dotknąć także klientów
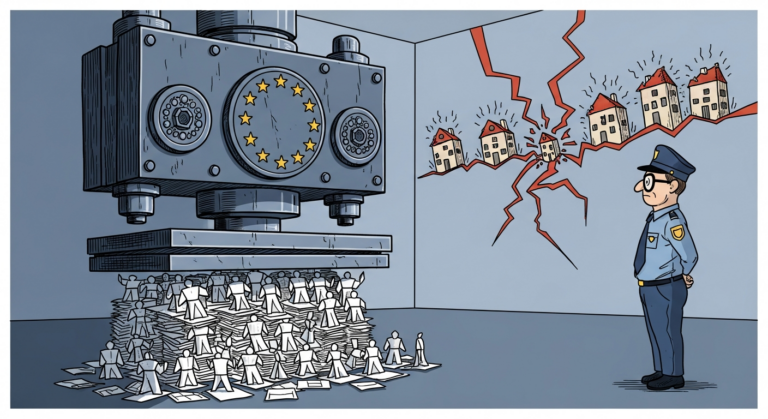
Ostatni tydzień września przyniósł kolejny wyciek danych, tym razem z serwisu Fakturownia.pl. To następny incydent po wyciekach MyDr, systemu Medyc oraz Enel-Med. Jak widać, cyberataki na dostawców usług i systemów informatycznych stają się realnym ryzykiem nie tylko dla samych zaatakowanych firm, lecz również dla podmiotów korzystających z ich usług.
Fakturownia poinformowała, że osoba nieuprawniona uzyskała dostęp do jej systemów i skopiowała znaczną część bazy danych. Incydent dotyczy kont prowadzonych w serwisie, przy czym zakres danych objętych naruszeniem może być różny w zależności od okresu i sposobu korzystania z systemu. Dla przedsiębiorcy najważniejsze jest jednak to, że nie może poprzestać na stwierdzeniu: „wyciek nastąpił u dostawcy”. Z punktu widzenia RODO kluczowe jest bowiem ustalenie, kto jest administratorem poszczególnych danych.
Dane Fakturowni i dane jej klientów
W odniesieniu do danych dotyczących konta i jego użytkowników administratorem jest Fakturownia. W przypadku danych osobowych kontrahentów, pracowników i innych osób przetwarzanych przez przedsiębiorcę na własne potrzeby administratorem pozostaje co do zasady przedsiębiorca, a Fakturownia działa jako podmiot przetwarzający.
Ma to istotne konsekwencje. Jeżeli naruszenie objęło dane, których administratorem jest klient Fakturowni, powinien on przeprowadzić własną ocenę incydentu. W szczególności musi ustalić, czy zachodzi obowiązek zgłoszenia naruszenia Prezesowi Urzędu Ochrony Danych Osobowych. Nie każde naruszenie oznacza jednak automatycznie konieczność dokonania zgłoszenia. Zgodnie z art. 33 ust. 1 RODO administrator nie musi zgłaszać naruszenia, jeżeli jest mało prawdopodobne, by skutkowało ono ryzykiem naruszenia praw lub wolności osób fizycznych. Z taką sytuacją możemy mieć do czynienia w szczególności wtedy, gdy ujawnione zostały informacje dotyczące osób prowadzących działalność gospodarczą, a ich zakres ogranicza się do danych powszechnie dostępnych w jawnym rejestrze CEIDG – takich jak imię i nazwisko, firma przedsiębiorcy, NIP czy oficjalny adres prowadzenia działalności. Znaczenie ma więc przede wszystkim rodzaj ujawnionych informacji. Inaczej należy ocenić przypadek obejmujący prywatne dane osób fizycznych, numery rachunków bankowych, informacje o płatnościach czy treść faktur. W tym drugim przypadku ryzyko może być znacznie poważniejsze. Prawdziwe informacje o kontrahencie, kwocie faktury, płatności czy rachunku bankowym mogą zostać wykorzystane do przygotowania wiarygodnej wiadomości phishingowej albo oszustwa typu BEC (Business Email Compromise). Przestępca nie musi wysyłać przypadkowej wiadomości. Może podszyć się pod rzeczywistego kontrahenta i zażądać zapłaty konkretnej należności na „nowy” rachunek bankowy. Z informacji przekazanych przez Fakturownię wynika, że zakres skopiowanych danych mógł obejmować m.in. dane kontrahentów, rachunki bankowe, dane kontaktowe, kwoty faktur i informacje o płatnościach, a w odniesieniu do części starszych dokumentów także pełną treść faktur. Dlatego ocena ryzyka powinna być dokonana indywidualnie przez każdego administratora.
72 godziny – ale od kiedy?
Jeżeli analiza prowadzi do wniosku, że naruszenie może powodować ryzyko naruszenia praw lub wolności osób fizycznych, administrator powinien zgłosić je Prezesowi UODO bez zbędnej zwłoki, w miarę możliwości nie później niż w ciągu 72 godzin od stwierdzenia naruszenia. W praktyce istotne jest więc ustalenie momentu, w którym klient Fakturowni uzyskał dostateczną wiedzę o zdarzeniu i jego wpływie na dane, których jest administratorem. Co do zasady przekazanie administratorowi informacji o naruszeniu przez podmiot przetwarzający będzie momentem, od którego należy poważnie rozważać bieg terminu z art. 33 RODO. Każdy przypadek wymaga jednak oceny na podstawie konkretnych okoliczności.
Nie należy przy tym czekać z dokonaniem zgłoszenia do chwili zakończenia wszystkich analiz technicznych. RODO przewiduje możliwość przekazywania informacji sukcesywnie. Jeżeli w ciągu 72 godzin administrator nie dysponuje jeszcze pełnym materiałem, może dokonać zgłoszenia, a następnie je uzupełnić.
Zgłoszenie do UODO może nie wystarczyć
W poważniejszych przypadkach obowiązki nie kończą się na samym zawiadomieniu. Jeżeli naruszenie może powodować wysokie ryzyko naruszenia praw lub wolności osób fizycznych, zastosowanie może znaleźć art. 34 RODO. Administrator powinien wówczas bez zbędnej zwłoki zawiadomić także osoby, których dane dotyczą.
Nie chodzi jednak o automatyczne rozsyłanie informacji do wszystkich kontrahentów znajdujących się kiedykolwiek w bazie. Najpierw należy ustalić, jakie dane zostały objęte incydentem, do jakich osób się odnoszą oraz jakie mogą być realne konsekwencje ich wykorzystania przez osobę nieuprawnioną. W przypadku danych pochodzących z systemu fakturowego szczególnego znaczenia nabiera ryzyko oszustw wykorzystujących prawdziwe informacje o relacjach gospodarczych. Wiadomość zawierająca rzeczywistą nazwę kontrahenta, numer lub kwotę faktury i termin płatności może wyglądać znacznie bardziej wiarygodnie niż typowy phishing. Dlatego w najbliższym czasie przedsiębiorcy korzystający z Fakturowni powinni zachować szczególną ostrożność wobec wiadomości dotyczących zmiany rachunku bankowego, sposobu płatności albo żądania pilnego przelewu.
Brak reakcji również może kosztować
Naruszenie obowiązków wynikających z art. 33 i 34 RODO może skutkować administracyjną karą pieniężną. W tej kategorii naruszeń jej maksymalna wysokość wynosi 10 mln euro albo – w przypadku przedsiębiorstwa – 2 proc. całkowitego rocznego światowego obrotu z poprzedniego roku obrotowego, przy czym zastosowanie znajduje wartość wyższa.
Nie oznacza to oczywiście, że każde spóźnione albo błędnie dokonane zgłoszenie prowadzi do takiej sankcji. Przy ustalaniu wysokości kary organ bierze pod uwagę okoliczności konkretnego przypadku, w tym charakter i wagę naruszenia, liczbę osób nim objętych, możliwe konsekwencje oraz sposób reakcji administratora.
Najgorszym rozwiązaniem jest natomiast całkowite zignorowanie informacji o incydencie. Wyciek z Fakturowni pokazuje zatem szerszy problem związany z korzystaniem przez przedsiębiorców z zewnętrznych systemów informatycznych. Powierzenie danych profesjonalnemu dostawcy nie oznacza przeniesienia na niego odpowiedzialności administratora. Jeżeli naruszenie u dostawcy obejmuje dane przetwarzane w imieniu klienta, również klient musi ocenić jego skutki i – jeżeli wymagają tego przepisy – podjąć odpowiednie działania.